
Mengungkap Dalang Hacker Supermarket Eropa: Sabotase Negara, Ulah Rusia, atau ‘Serigala Penyendiri’?

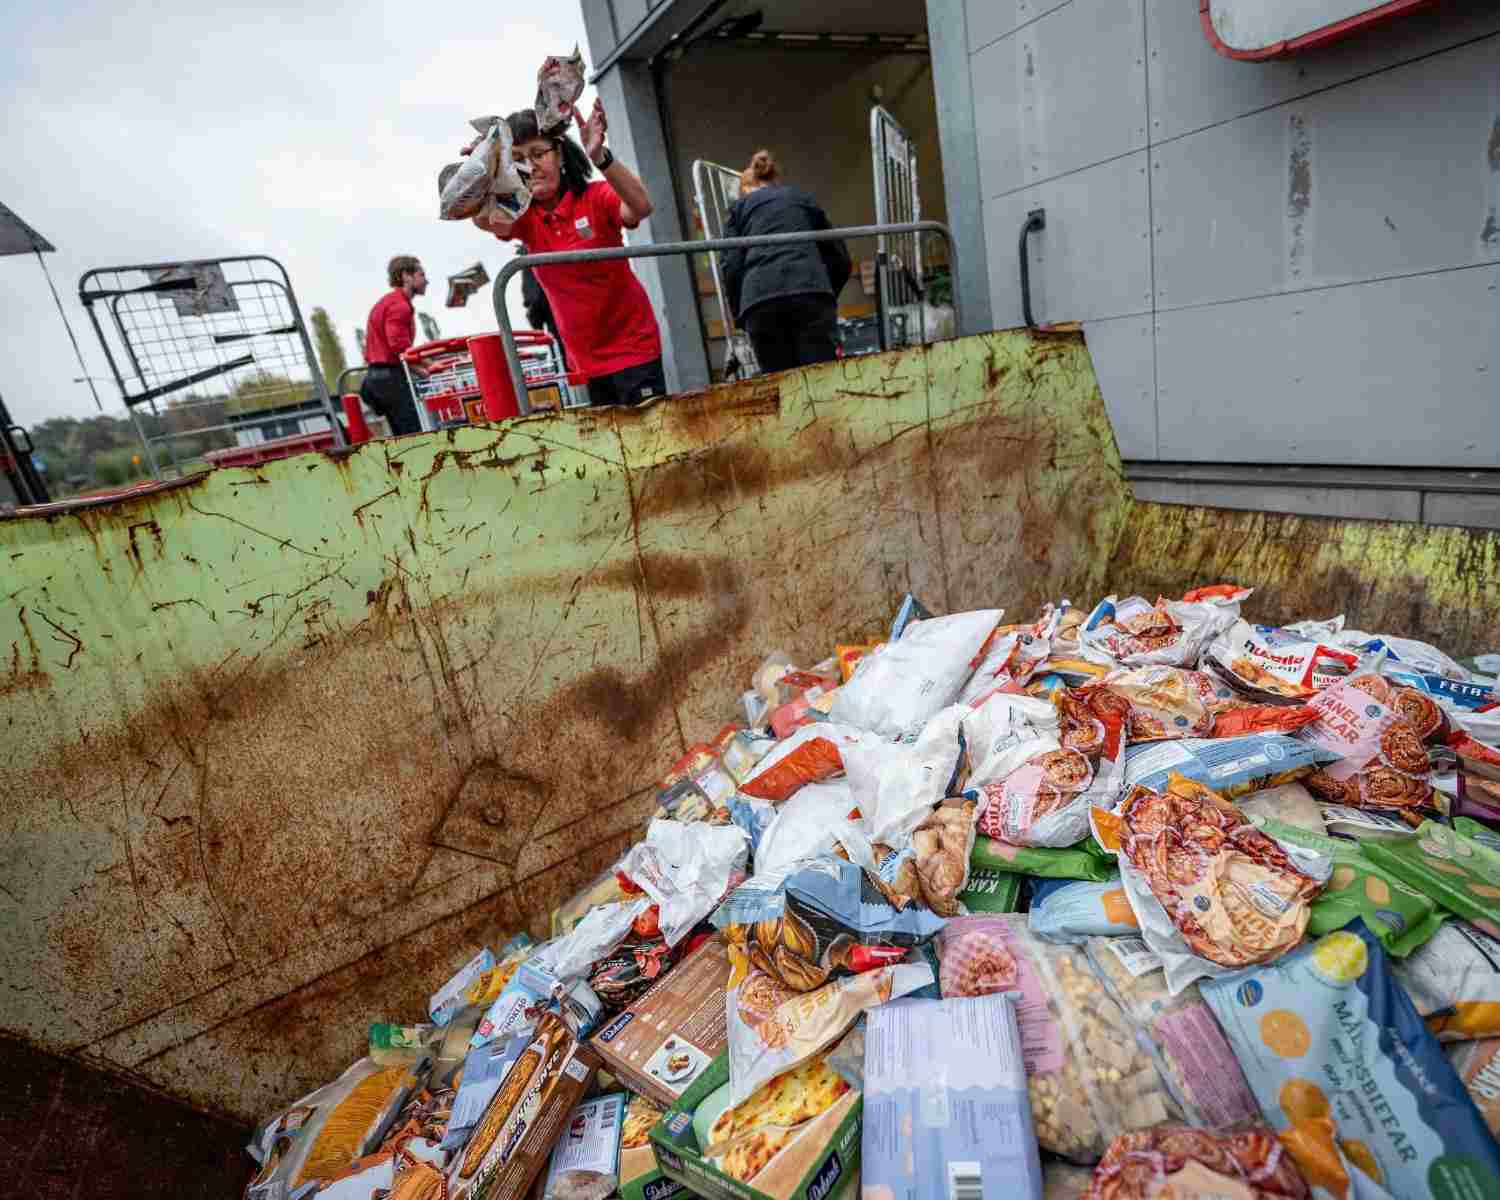
DIKSIMERDEKA.COM BRUSSEL – Tujuh negara Eropa baru saja dihantam serangan siber mematikan yang membuat mesin pendingin dan freezer supermarket rusak parah, bahkan suhunya dikendalikan dari jarak jauh hingga mendidih di angka 50 derajat Celcius. Uni Eropa meradang dan mengutuk keras ulah hacker supermarket Eropa ini sebagai “upaya yang disengaja untuk mengganggu rantai pasokan makanan kita dan merusak kepercayaan konsumen terhadapnya.”
Melansir laporan The Guardian, Serangan hacker supermarket Eropa ini melumpuhkan cabang-cabang Carrefour, Intermarché, dan Ikea di Belgia, jaringan Coop dan ICA di Swedia, Delhaize di Luksemburg, Kesko di Finlandia, SuperValu di Irlandia, hingga sejumlah toko di Estonia. Insiden ini merupakan ulangan dari serangan tiga minggu lalu di Prancis, yang memaksa peritel membuang berton-ton makanan akibat perangkat lunak kulkas mereka dibajak. Pertanyaannya: siapa yang bermain api di balik krisis pangan Eropa ini?
Bukan Pemerasan Kacangan, Telunjuk Mengarah ke Sabotase Negara
Hingga detik ini, tidak ada satu pun kelompok hacktivist bermotif politik yang mengklaim bertanggung jawab. Ini juga bukan ulah geng ransomware yang mencari tebusan uang, karena kerusakan sudah telanjur terjadi seketika saat kulkas dibuat terlalu panas.
Rafe Pilling, Direktur Senior Intelijen Ancaman di perusahaan keamanan siber Sophos, membeberkan dua skenario yang paling masuk akal. “Dua skenario atribusi yang paling masuk akal bagi saya adalah semacam sinyal dan unjuk kekuatan dari aktor berbasis negara, atau peretas ‘serigala penyendiri’ (lone-wolf) yang melakukan serangan ini untuk alasan pribadi mereka sendiri,” tegas Pilling.
Teori keterlibatan aktor negara dianggap paling kuat karena dampak psikologis yang luar biasa ketika jutaan warga melihat rak-rak makanan kosong di supermarket. Jika peretasan kripto Binance pekan lalu dikaitkan dengan Korea Utara, dalam kasus teror kulkas ini, peretas yang berafiliasi dengan Rusia dan China berada di urutan teratas daftar buronan. Intelijen Barat bahkan secara terbuka menyatakan bahwa Moskow saat ini tengah mengobarkan kampanye sabotase di Eropa dalam berbagai bentuk, yang diprediksi akan makin mengganas dalam beberapa bulan ke depan.
Melacak jejak pelaku menjadi sangat sulit karena peretasan ini sangat sederhana. Tidak ada jejak malware atau senjata siber yang ditinggalkan di tempat kejadian perkara. Pilling mengibaratkan aksi bersih ini seperti “memakai sarung tangan karet dan mengutak-atik sakelar”.
Celah ‘Konyol’ Internet dan Kelalaian Toko
Teror ini membuktikan bahwa perangkat kebutuhan sehari-hari kini menjadi garis depan perang siber. Sama seperti oven, mesin cuci, dan sistem pemanas sentral, perangkat lunak pengelola kulkas komersial kini terhubung ke internet, membiarkan baris kodenya telanjang dan rentan dibajak.
Direktur Operasi Siber Bitdefender, Nick Jackson, menilai kelalaian pembaruan sistem (patching) menjadi biang keroknya. Tidak seperti komputer atau ponsel yang rutin diperbarui, perangkat lunak kulkas sering kali dibiarkan usang bertahun-tahun. Menurut Jackson, perusahaan mungkin enggan melakukan pembaruan karena prosesnya memakan waktu dan memaksa mesin pendingin dimatikan sementara—sebuah risiko besar bagi peritel makanan. Namun, penjelasan yang lebih sederhana adalah para pengelola mesin pendingin ini tidak sadar akan bahayanya dan isu keamanan siber “bukanlah prioritas utama mereka”.
Kelalaian ini terbukti fatal. Di Swedia, jaringan Coop mengakui beberapa kulkasnya terhubung langsung ke jaringan seluler 4G, membuatnya sangat terekspos. Sementara ICA menggunakan sistem dari Danfoss, perusahaan Denmark yang sistemnya juga dibobol dalam serangan di Prancis. Perusahaan pendingin Belgia, Sabcobel, bahkan menyatakan bahwa dampak serangan hari Senin bisa jauh lebih mengerikan andai mereka tidak buru-buru menambal sistem setelah Prancis kebobolan pada 12 Oktober lalu.
Ancaman ini ternyata tidak hanya mengintai Eropa. Teror serupa diduga kuat telah terjadi di Amerika Serikat pada awal Agustus lalu, di mana serangkaian kerusakan kulkas misterius menghantam komisaris di sedikitnya enam pangkalan militer. Saat ini, Pentagon tengah turun tangan menyelidiki dugaan peretasan tersebut.
Tinggalkan Balasan